

法务同事拿着一份合同来问我,对方发回来的版本跟我们当初发出去的会不会不一样。文件名改过痕迹一眼能看出,可条款页码都在,肉眼很难比。后来才知道 PDF 里有个专门做这件事的机制,叫文档认证。它跟电子签名不是一回事:签名回答的是"谁签的",认证回答的是"有没有被动过"。这个区别非常要命——签了名的文件照样能被改,改完签名还好好在上面;认证过的文件一旦有人动过一个标点,文件状态立刻变。选错工具,等于白忙一场。
签名和认证到底差在哪?大多数人是混着用的
把这两件事拆开看就清楚了。普通电子签名是在文件上盖一个"我认可"的章,它证明的是签署人身份和签署意愿,至于盖完之后有没有人偷偷加一行小字,它不管;而且签名可以被删掉、重新签一个新的,文件本身不会报警。认证则是在签的同时给整份文档加一道约束:这份文件从这里开始就封版了,之后任何改动都会让认证状态失效,打开的人会直接看到提示。
所以准备对外发文件之前,先问清楚对方到底要证明什么。是"他同意了",还是"这版内容没被人动过"?前者用签名就够,后者必须用认证。如果还要防止别人打开、复制、打印,那是第三件事——加密,别再混进来。三种需求对应的功能完全不同,混着用的结果往往是:以为签了名就安全了,结果对方改了条款,签名还好好在上面,反而更说不清。
福昕高级PDF编辑器:认证之后动一个字状态就变
桌面编辑器里做认证的好处是文件不出本机,数字身份握在自己手里,签完直接发走。它适合要对外承诺"这一版就是我发的内容"的场景:标书、报价单、函件、已经谈定的合同最终版。对方哪怕不用同一款软件,主流 PDF 阅读器打开时也能识别认证状态。
第1步,先确认版本和数字 ID:认证文档属于专业版功能,动笔之前先看自己的授权是否支持;同时要有数字 ID,没有的话从第三方证书机构获取,内部测试也可以先在软件里建一个自签名数字 ID。
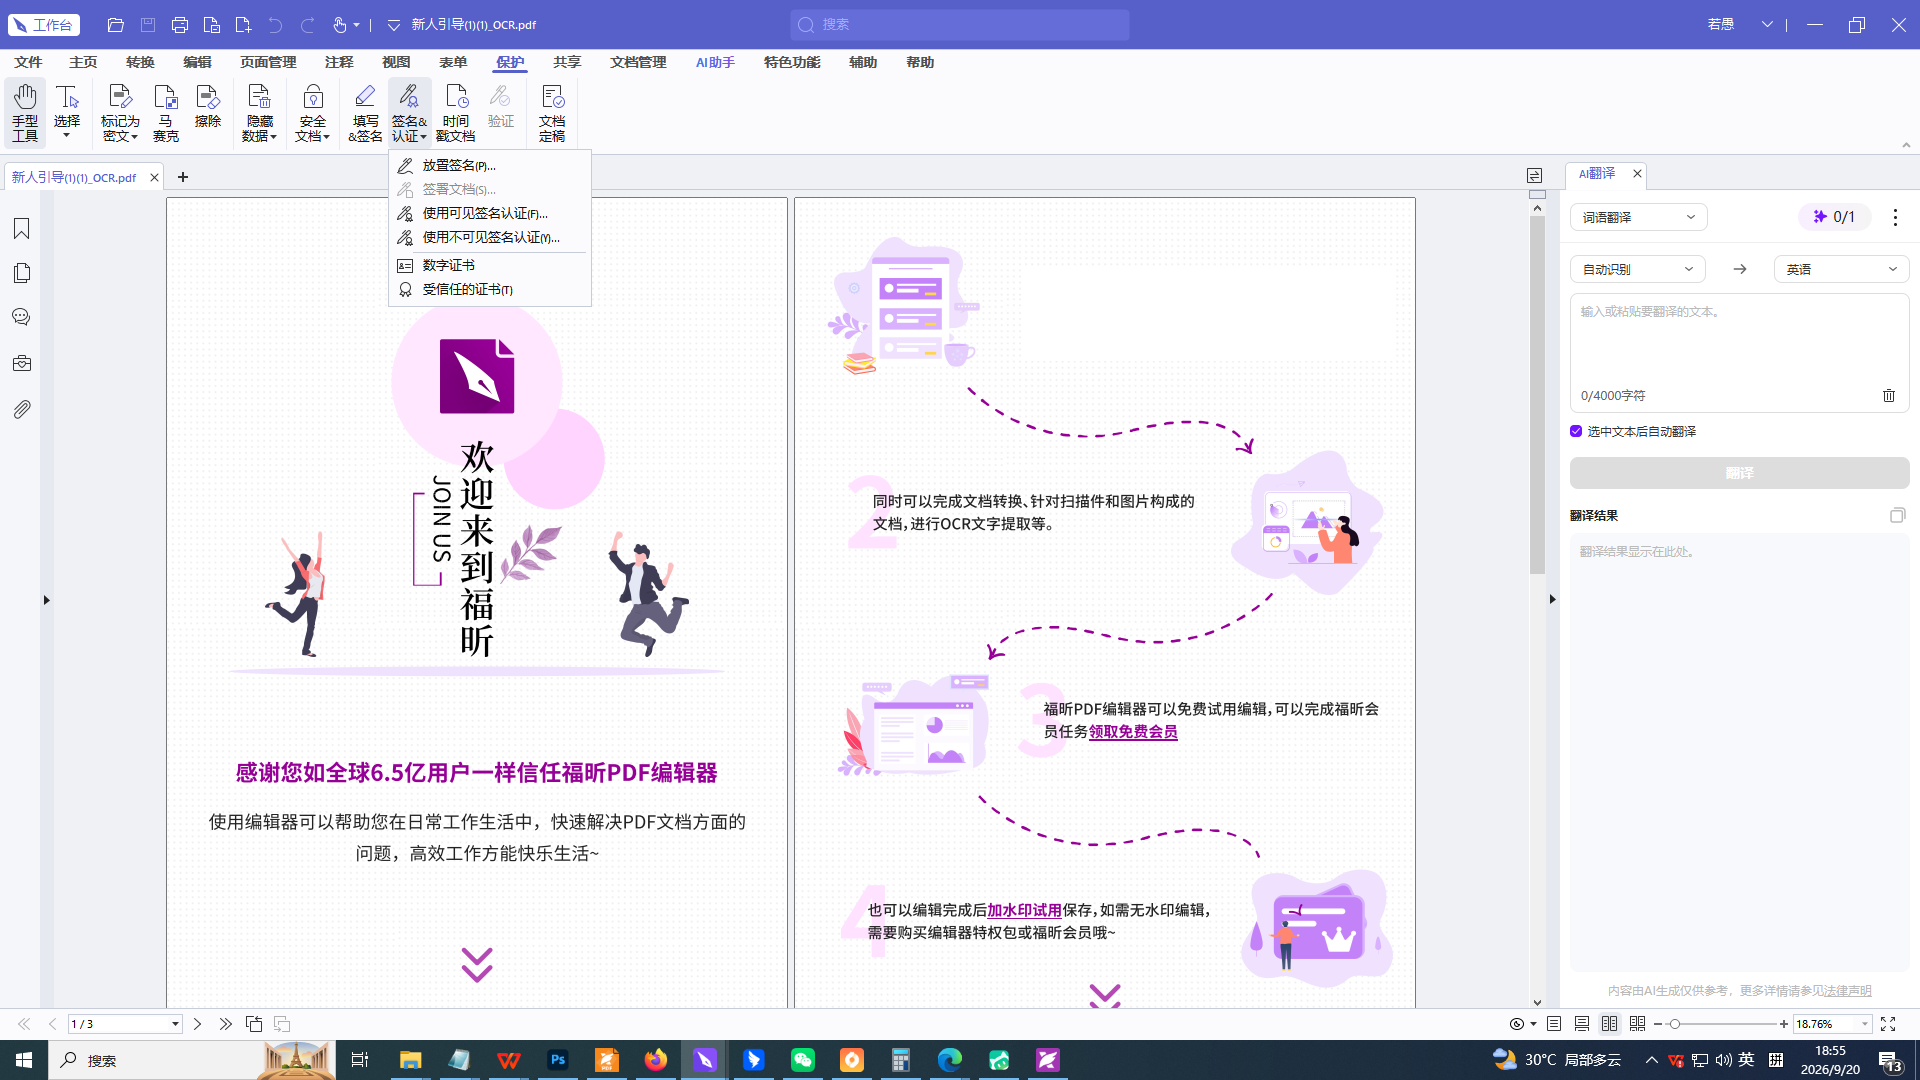
第2步,进认证入口:切到「保护」选项卡 →「签名&认证」,要在页面上看见签名就选「使用可见签名认证」,不想破坏版面选「使用不可见签名认证」。
第3步,画签名区域:选可见认证时,光标在页面上拖出一个框,位置自己定,别压住正文和印章。
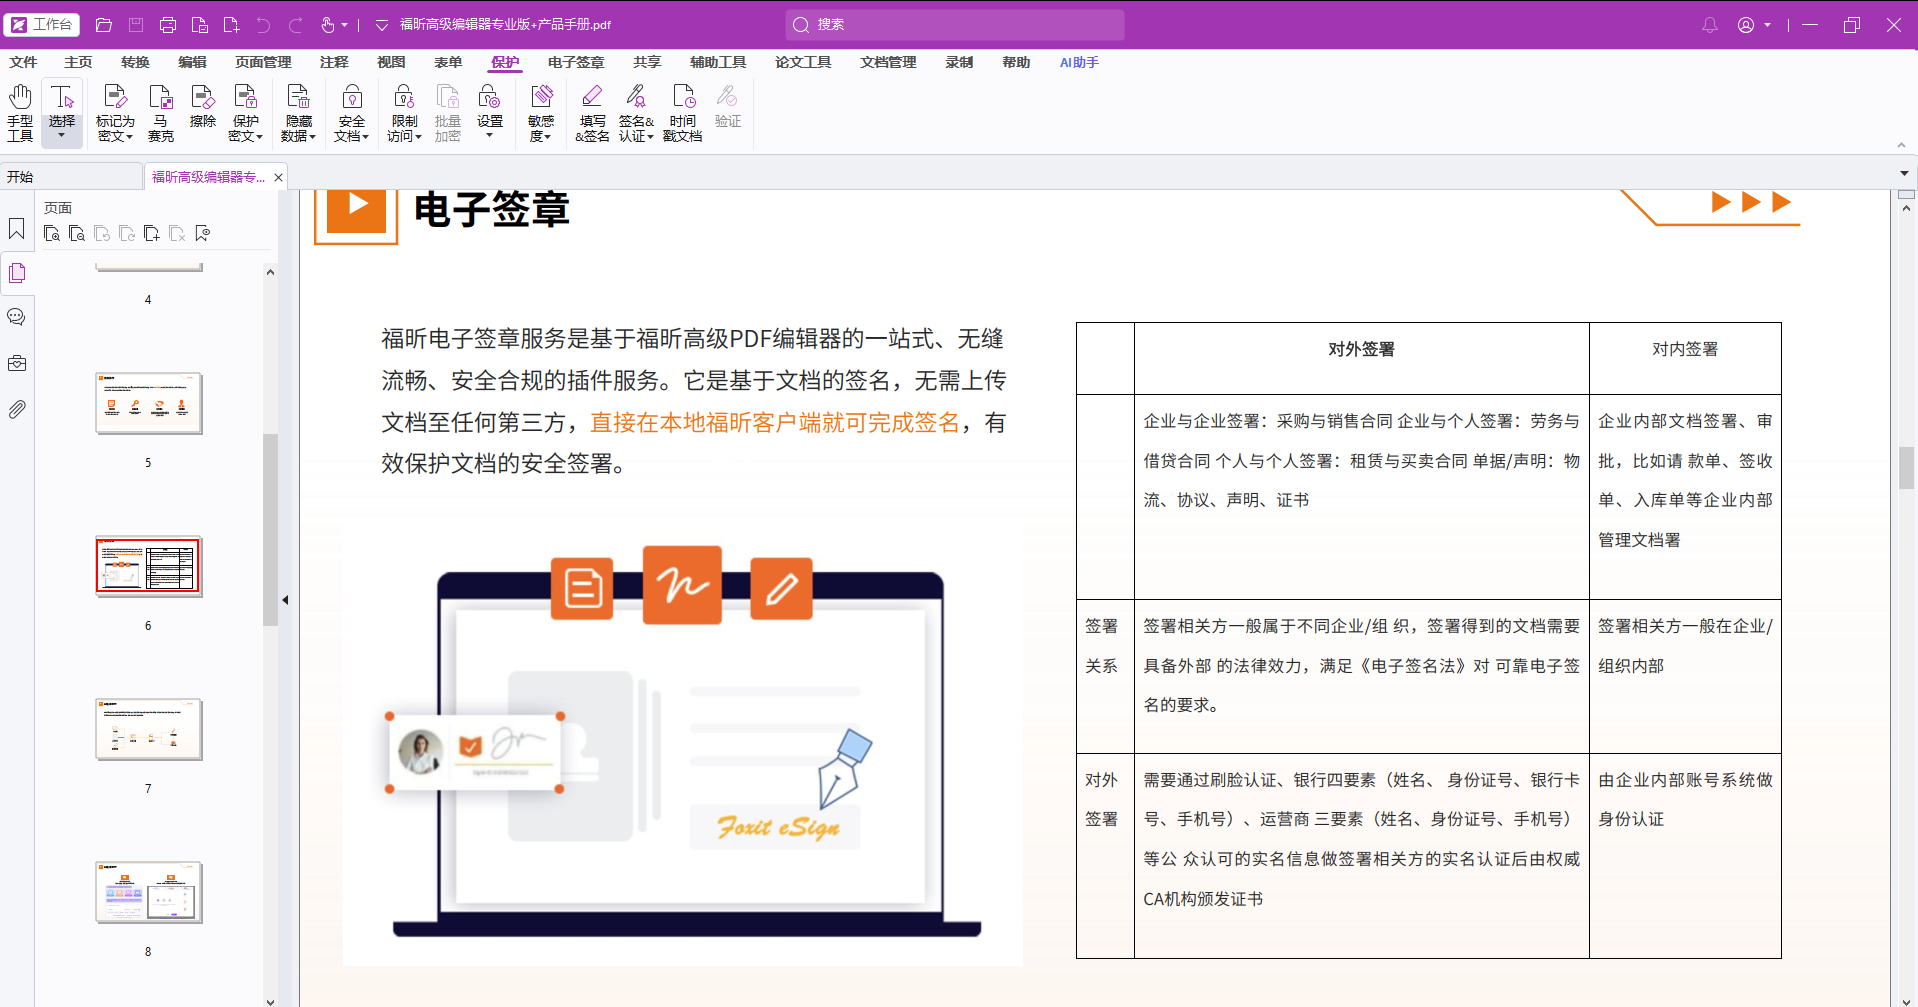
第4步,选择签署身份:在弹出的「认证文档」对话框里选中刚才准备好的数字 ID,确认后完成认证。
第5步,另存并留底:认证后务必另存为新文件,原始文件单独留一份做对照;发出去之前自己再打开一次,确认认证状态显示正常。
福昕PDF编辑器个人版:只能签名,认证要换版本
这里得说清楚,免得白找一圈。个人版的定位是个人日常处理,它给的是普通签名和文档加密,要做上面那种"改了就失效"的认证,权限不在这条产品线上,得用专业版或者前面那款。它的价值在于便宜、装在本机、文件不上传,日常签个字、盖个章完全够。真遇到必须证明"内容没被动过"的正式文件,再临时换工具也不迟。
第1步,先看自己要的是哪种保障:只答"谁签的"用签名,还要答"没被动过"就必须换支持认证的版本。
第2步,普通签名:在「保护」或者「填写&签名」一类入口里找签名相关命令,画框放置即可,名称随版本不同,以实际界面为准。
第3步,限制别人编辑:走「保护」→「安全文档」→「密码保护」,把打印和编辑权限勾上限制。
第4步,认清加密的边界:这一栏是访问控制,不是防篡改证明,对方要是知道了密码,照样能把内容改一遍再另存。
第5步,留证据:签完的版本自己留一份存档,日后有争议时至少有个"我方版本"可以比对。
Adobe Acrobat Pro:认证时会问你允许别人改什么
Acrobat 做认证有一个值得学的设计思路:认证的时候它会让你选"接下来允许这份文件做哪些操作",比如完全不允许改动、只允许填表和签名、或者允许加注释。这个选择直接决定了后面谁还能动手、动了之后认证是否仍然保有。它适合要跟大量外部机构对接的场景,因为对方大概率也用 Acrobat 打开,状态显示不会有歧义。
第1步,准备数字身份:先在偏好设置里导入或创建数字 ID,没有证书就先建自签名的。
第2步,进认证:在「工具」或「保护」一类面板里找认证相关命令,名称不同版本略有差异。
第3步,选择允许的改动范围:按实际需求选"不允许任何修改""允许填表和签名""允许添加注释"三档之一,这一步别随手默认。
第4步,放置签名并保存:可见签名拖框定位,确认后另存为新文件。
第5步,让对方先看状态栏:接收方打开文件时应能看到认证有效提示,改过之后提示会消失或告警。短板是订阅费用不低,并且所有操作都要在这一套生态里完成,跨平台协作成本偏高。
Nitro Pro:买断制,认证藏在保护类菜单里
不想年年续订阅的话,Nitro Pro 是个折中选项,买断后长期用,界面跟 Office 那套 ribbon 很像,上手不难。它也提供文档认证能力,走的是保护一类的入口,命令名称随版本不同略有差异。短板同样明显:市场占有率不如 Acrobat,发给外部的人看认证状态时偶尔会遇到显示不一致的情况,重要文件发出前最好自己先确认接收方那边能正确读到。
第1步,确认授权包含认证:不同档位开放的功能不完全一样,先确认自己买的这一档支持。
第2步,配置数字 ID:在偏好或安全设置里导入证书,没有就先创建。
第3步,进保护类入口:找 certify 相关命令,也就是认证/核准一类按钮,名称以实际版本界面为准。
第4步,选可见与否并放置:需要展示意见就选可见,拖框定位;否则选不可见。
第5步,另存并说明:发给对方时附一句"已做认证,打开请留意顶部状态提示",避免对方忽略。
DocuSign:留痕很强,但它证明的是流程不是内容
如果合同要走的是"几方按顺序签字、每一步都有记录"的流程,云端签署平台比本地工具顺手得多:谁在几点几分用哪个邮箱打开的、从哪个 IP 签的,都有完整的审计记录,出纠纷时那本流水账很有价值。但要清醒一点:它保护的是流程留痕,下载回来的 PDF 文件本身,别人照样能改、能另存、能用别的方式造一份。
第1步,上传并设定签署人顺序:把文档传上去,按业务顺序拖入各方邮箱。
第2步,放签署域:在页面上拖出签名、日期、填写框等域的位置。
第3步,发送并催办:平台自动按顺序发邮件提醒,没签的人会收到催办。
第4步,下载并留存:全部签完后把成品和审计报告一起下载归档。
第5步,补一道内容锁:如果还需要证明"这版内容没被动过",下载之后再用本地工具做一次认证或留存哈希值,两者配合才完整。隐私提醒:所有内容都要上传到平台服务器,涉及未公开财务数据和客户名单的合同,签之前先确认合规部门是否放行。
发文件前先问一句,到底要证明什么
回头看这三类工具,其实是在回答三个不同的问题。要证明"他同意了",用签名,本地工具都能做;要证明"这版内容没人动过",必须用认证,检查自己的版本授权够不够;要证明"这份东西有完整的签署流程记录",走云端签署平台。下次遇到法务或客户问"这份有没有被改过",先别急着签名,把这三条对着问一遍,答案自己就出来了。还有一个习惯值得养成:正式文件一律另存并留底,别在原稿上直接覆盖——出事的时候,那份留底的原始文件往往比任何认证都管用。